Hai mươi hai lãnh đạo quốc tế đã ủng hộ lời kêu gọi tăng kiểm soát đối với các mô hình AI tiên tiến vào ngày 21 tháng 9 năm 2026. Văn bản đặt trọng tâm vào kiểm thử trước triển khai, đánh giá độc lập và báo cáo các sự cố an toàn nghiêm trọng. Với doanh nghiệp, phần thiết thực nhất là chuẩn bị bằng chứng về rủi ro, phiên bản mô hình, người giám sát và cách dừng hệ thống.
Lời kêu gọi quốc tế muốn thay đổi cách quản trị AI
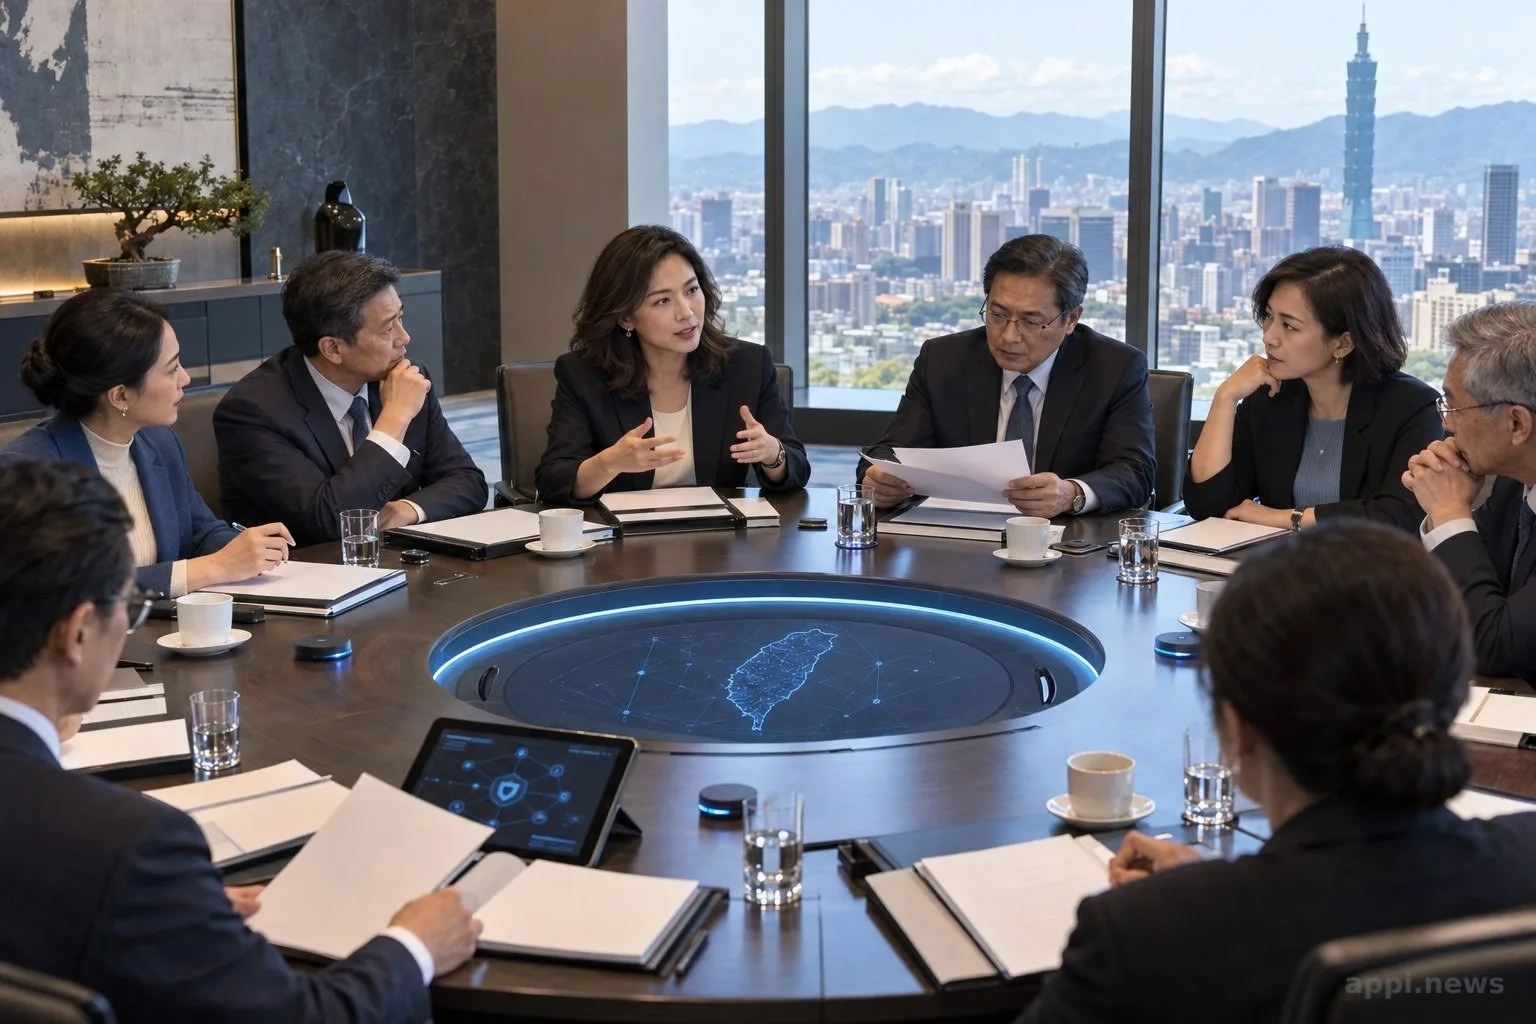
Văn phòng Tổng thống Cộng hòa Phần Lan công bố lời kêu gọi do Tổng thống Alexander Stubb và Thủ tướng Na Uy Jonas Gahr Støre khởi xướng. Danh sách trên trang này gồm 22 lãnh đạo, trong đó có người đứng đầu chính phủ hoặc đại diện cấp cao của Phần Lan, Na Uy, Australia, Canada, Singapore và nhiều nước khác.
Văn bản đề nghị doanh nghiệp xây dựng giao thức an toàn minh bạch, gồm kiểm thử bắt buộc trước triển khai và đánh giá độc lập với quyền tiếp cận đủ để kiểm tra rủi ro. Chính phủ và các tổ chức khu vực được kêu gọi phối hợp tiêu chuẩn chung, tăng minh bạch và chia sẻ báo cáo về sự cố an toàn nghiêm trọng. Các nước thành viên Liên Hợp Quốc được đề nghị xem xét một cơ chế quốc tế có khả năng đặt chuẩn, hỗ trợ xác minh và triệu tập các bên khi hệ thống vượt ngưỡng năng lực nhất định.
Đây là định hướng chính sách, chưa phải đạo luật toàn cầu. Hiệu lực thực tế vẫn phụ thuộc luật của từng nơi, quy định theo ngành, điều khoản hợp đồng và cách hệ thống được dùng. Vì vậy, doanh nghiệp không nên xem tuyên bố này là giấy phép hoặc chứng nhận an toàn.
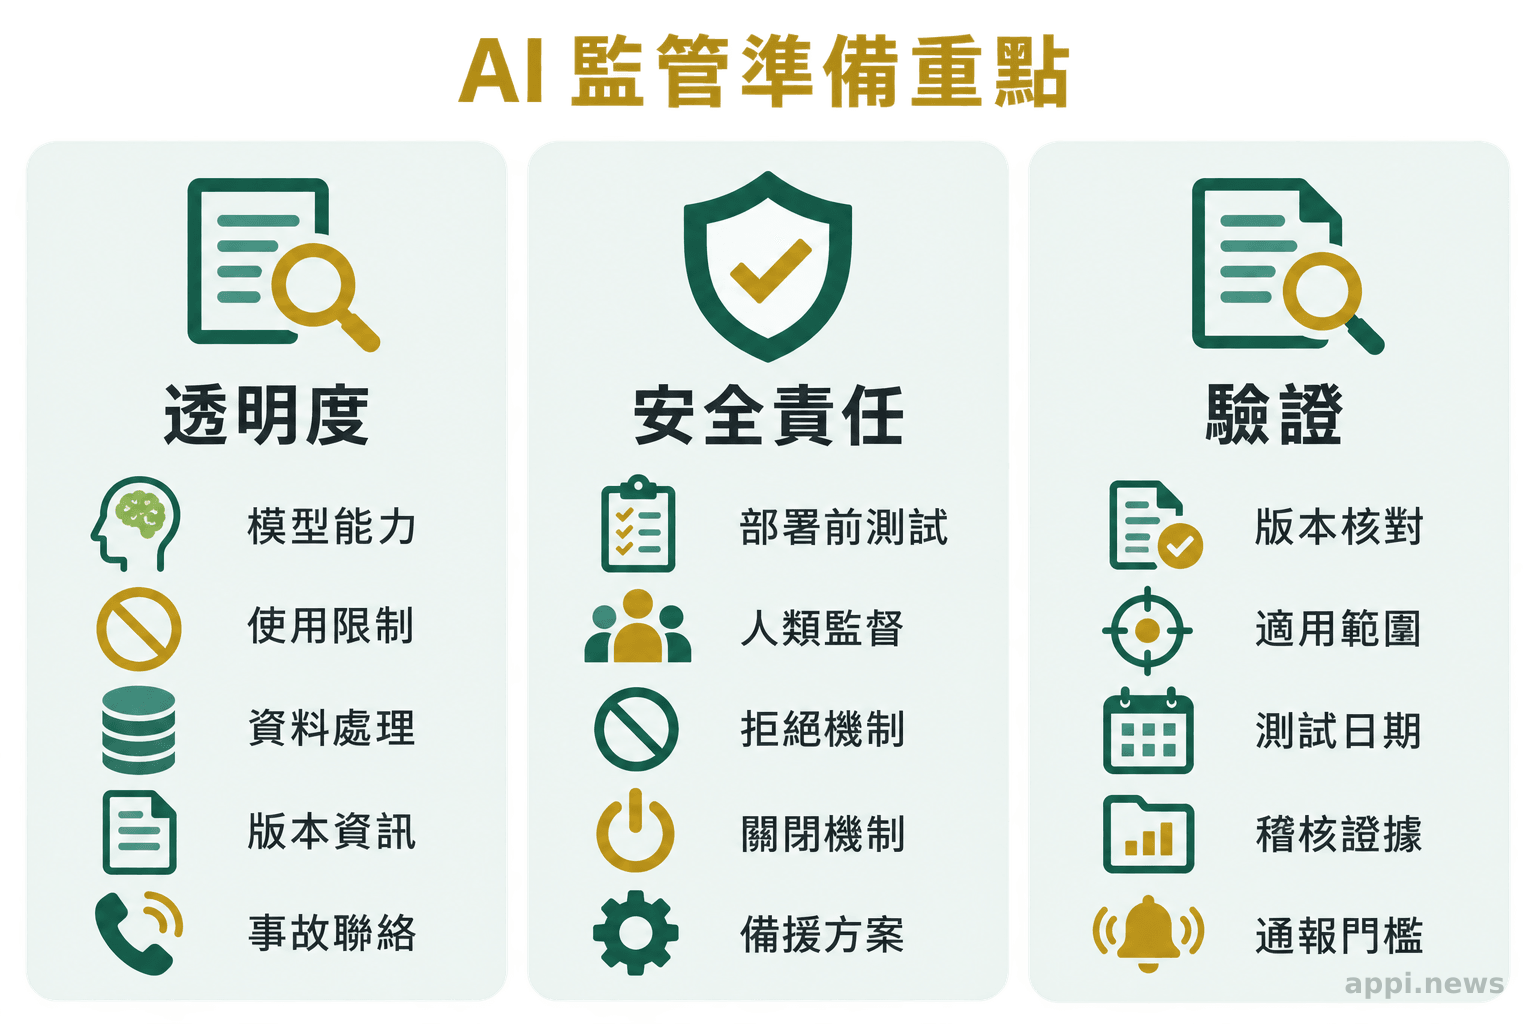
Minh bạch, trách nhiệm và xác minh là ba lớp khác nhau
Minh bạch trả lời câu hỏi bên ngoài biết được gì về mô hình và dịch vụ. Trách nhiệm xác định ai phải làm gì trước, trong và sau khi triển khai. Xác minh kiểm tra liệu hồ sơ và cam kết của doanh nghiệp có khớp với kết quả thử nghiệm hay không.
Minh bạch phải đi xa hơn tên mô hình
Hồ sơ mua sắm và quản trị rủi ro nên ghi rõ mục đích được phép, mục đích bị cấm, giới hạn năng lực, dữ liệu đầu vào, phương pháp thử, tần suất cập nhật và đầu mối xử lý sự cố. Hồ sơ cũng cần gắn với phiên bản cụ thể. Sau một lần cập nhật lớn, kết quả của phiên bản cũ không tự chứng minh cho phiên bản mới.
Trách nhiệm bắt đầu từ kiểm thử trước triển khai
Kiểm thử nên bao gồm đầu ra sai, rò rỉ dữ liệu nhạy cảm, tấn công chèn lệnh, vượt quyền, gián đoạn dịch vụ và thay đổi hành vi sau khi cập nhật. Người giám sát phải hiểu giới hạn của hệ thống, có quyền từ chối đầu ra và biết khi nào cần dừng hoặc chuyển sang quy trình dự phòng.
Xác minh cần hồ sơ truy nguyên được
Hồ sơ xác minh nên nêu phiên bản, phạm vi, ngày thử, điều kiện thử, giới hạn và kế hoạch theo dõi. Quy trình sự cố cần định nghĩa ngưỡng báo cáo, người ra quyết định, nơi nhận thông báo, cách giữ bằng chứng và cách khôi phục dịch vụ.
International AI Safety Report 2026 liệt kê lập mô hình mối đe dọa, phân loại rủi ro, kiểm thử đội đỏ, kiểm toán và báo cáo sự cố trong nhóm thực hành quản trị rủi ro, đồng thời ghi nhận rằng các chuẩn còn thiếu thống nhất và bằng chứng về hiệu quả trong thực tế vẫn hạn chế.
Doanh nghiệp nên hỏi gì khi chọn nhà cung cấp AI
Trước khi so sánh tính năng và chi phí, doanh nghiệp nên hỏi nhà cung cấp có cung cấp hồ sơ phiên bản, đánh giá rủi ro, kết quả kiểm thử trước triển khai, nhật ký cập nhật, kiểm soát quyền và quy trình phản hồi sự cố hay không. Câu hỏi phải gắn với tình huống sử dụng cụ thể, không dừng ở tuyên bố chung rằng dịch vụ an toàn.
Hợp đồng nên ghi cách thông báo cập nhật lớn, môi trường thử, khả năng quay về phiên bản trước, thời gian hỗ trợ, quyền kiểm tra và cách trả hoặc xóa dữ liệu. Nếu AI được phép gọi công cụ bên ngoài, sửa dữ liệu hoặc tạo quyết định gửi ra ngoài, cần tách quyền của người dùng, quản trị viên, nhà phát triển và tài khoản dịch vụ. Những hành động rủi ro cao nên có bước duyệt của con người.
OECD giới thiệu Hiroshima AI Process Reporting Framework 2.0 như một khung báo cáo tự nguyện để các tổ chức cung cấp thông tin có tính so sánh về cách phát triển và triển khai AI. Doanh nghiệp nên dùng cấu trúc này để đặt câu hỏi cho nhà cung cấp, nhưng không nên biến một báo cáo tự nguyện thành bằng chứng rằng mọi yêu cầu pháp lý đã được đáp ứng.
Artificial Intelligence Act của Liên minh châu Âu là ví dụ về quy định chính thức trong một khu vực pháp lý. Phạm vi, thời điểm áp dụng và nghĩa vụ của hệ thống phụ thuộc phân loại và hoạt động liên quan. Doanh nghiệp tại Việt Nam hoặc Đài Loan cần kiểm tra xem quy định này có liên quan đến dịch vụ, thị trường và dòng dữ liệu của mình hay không, thay vì mặc định áp dụng hoặc mặc định bỏ qua.
Tại Việt Nam thì sao
Doanh nghiệp ở Việt Nam không nên tìm một mức giá AI duy nhất để quyết định triển khai. Chi phí thường gồm phí tài khoản hoặc giấy phép, số lượt gọi dịch vụ, máy chủ, lưu trữ, tích hợp phần mềm, làm sạch dữ liệu, đào tạo và kiểm thử an toàn. Một công cụ có giá niêm yết thấp vẫn tạo chi phí vận hành lớn nếu nhân viên phải sửa đầu ra thường xuyên hoặc không có người quản lý quyền truy cập.
Quyết định 127/QĐ-TTg về chiến lược quốc gia nghiên cứu, phát triển và ứng dụng AI đến năm 2030 là điểm tra cứu chính sách chung tại Việt Nam. Văn bản này không phải giấy phép để đưa mọi loại dữ liệu vào công cụ AI. Khi xem chương trình hỗ trợ, đào tạo hoặc mua sắm, doanh nghiệp cần kiểm tra cơ quan chủ trì, nhóm đối tượng, thời hạn và thủ tục trong thông báo hiện hành.
Nghị định 13/2023/NĐ-CP về bảo vệ dữ liệu cá nhân là nguồn cần đưa vào bảng kiểm khi hệ thống AI nhận dữ liệu khách hàng, người lao động hoặc người dùng. Quy trình nên bắt đầu bằng việc xác định loại dữ liệu, mục đích xử lý, bên được truy cập, thời gian lưu và việc chuyển dữ liệu cho nhà cung cấp. Nếu nhà cung cấp dùng dữ liệu để cải thiện dịch vụ hoặc chuyển cho bên khác xử lý, điều đó cần được làm rõ trước khi ký hợp đồng.
Luật Công nghiệp công nghệ số số 71/2025/QH15 là một nguồn pháp luật cần đối chiếu khi hoạt động của doanh nghiệp liên quan đến công nghiệp công nghệ số hoặc AI. Doanh nghiệp nên đọc toàn văn trên Cơ sở dữ liệu quốc gia về văn bản pháp luật để xác định phạm vi áp dụng. Thông tin tiếp thị của nhà cung cấp không thay cho văn bản pháp luật hoặc hồ sơ tư vấn cho giao dịch cụ thể.
Mức độ sẵn có của AI tại Việt Nam phụ thuộc kết nối dịch vụ, ngôn ngữ, dữ liệu và năng lực tích hợp. Một cửa hàng nên thử AI để soạn bản nháp chăm sóc khách hàng nhưng vẫn cần người duyệt trước khi gửi. Doanh nghiệp tuyển dụng cần xác định ai kiểm tra tiêu chí và kết quả gợi ý. Doanh nghiệp sản xuất cần ghi rõ phiên bản phần mềm, người duyệt cảnh báo và điều kiện dừng máy. Đây là các ví dụ để phân loại tình huống thử nghiệm, không phải khẳng định mọi ngành có cùng mức rủi ro.
Giá dịch vụ nên được hỏi theo số người dùng, số lượt gọi, nơi lưu dữ liệu, hỗ trợ tiếng Việt, thời gian phản hồi, hỗ trợ kỹ thuật và phí đưa dữ liệu ra ngoài. Tính đến thời điểm bài viết được thực hiện, chúng tôi chưa tìm thấy bảng giá hoặc số liệu chính thức của cơ quan chức năng Việt Nam để so sánh chi phí triển khai AI giữa các ngành. Doanh nghiệp nên yêu cầu báo giá có thời hạn, điều kiện sử dụng và các khoản phát sinh, sau đó ghi lại giả định dùng để so sánh.
Doanh nghiệp tại Đài Loan nên chuẩn bị từ bây giờ
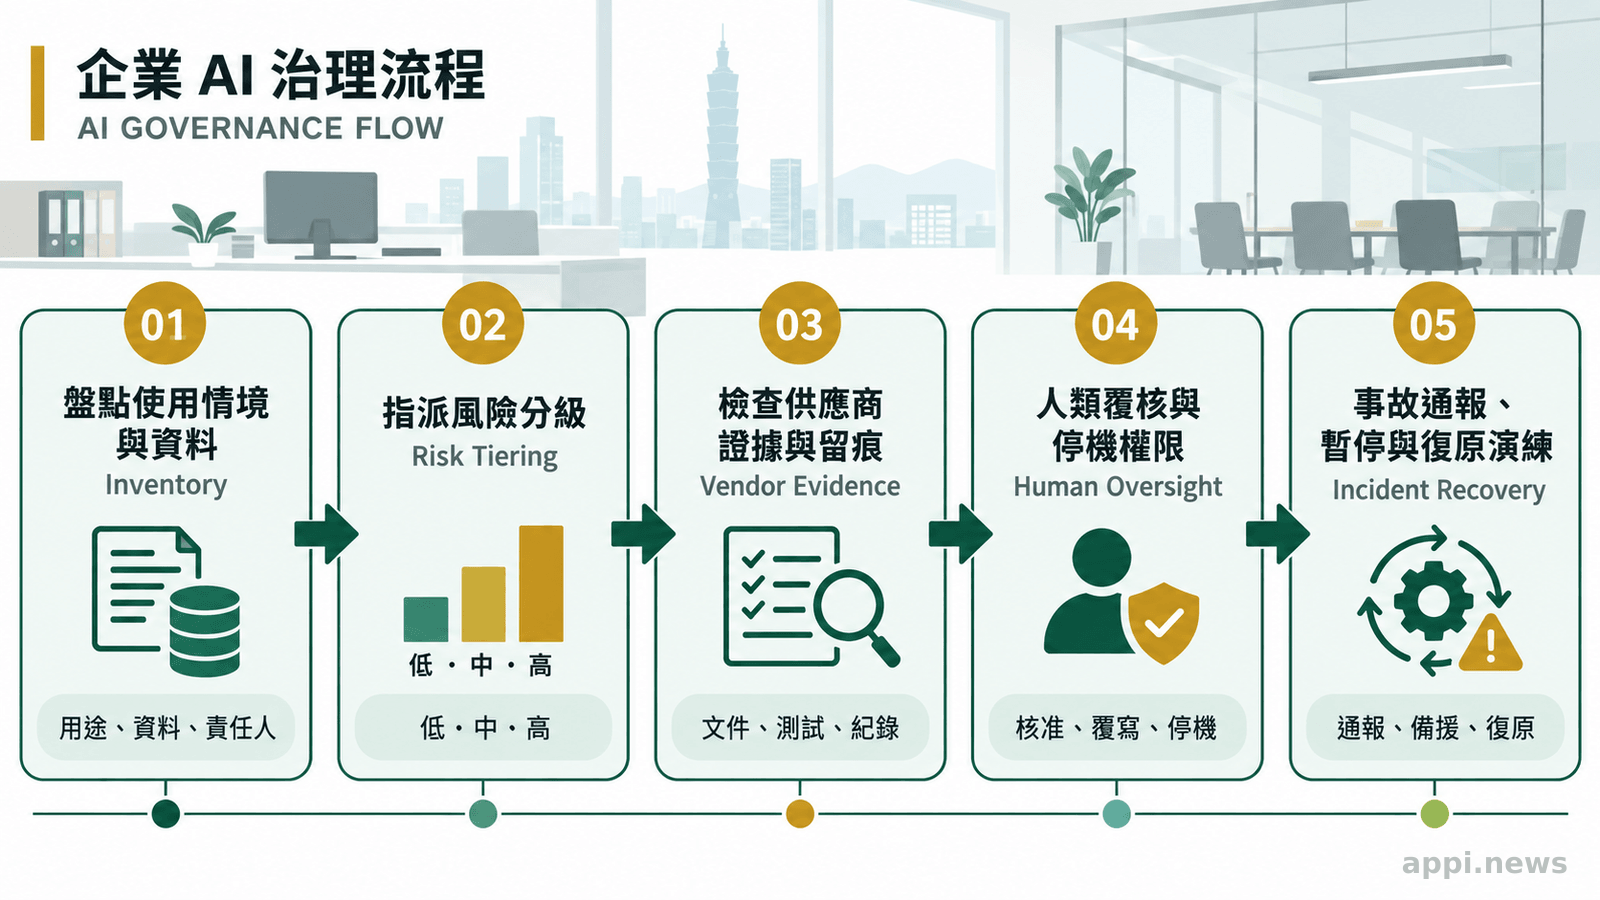
Doanh nghiệp tại Đài Loan nên lập danh sách mô hình, dữ liệu, người dùng, người phê duyệt và đối tượng bị ảnh hưởng trước khi chọn nhà cung cấp. Quy trình không cần chờ một chuẩn quốc tế hoàn chỉnh mới bắt đầu. Các năng lực như quản lý phiên bản, kiểm thử, lưu nhật ký, phân quyền, giám sát của con người và phục hồi sau sự cố vẫn hữu ích khi yêu cầu pháp lý thay đổi.
- Khoanh vùng tình huống dùng: ghi đầu vào, đầu ra, công cụ được gọi và người chịu ảnh hưởng.
- Phân loại rủi ro: xem độ nhạy của dữ liệu, tác động quyết định, khả năng đảo ngược và mức tự động hóa.
- Lưu bằng chứng: giữ phiên bản mô hình, trường hợp thử, kết quả lỗi, người duyệt và nhật ký bất thường.
- Thiết kế giám sát: chỉ định người có quyền từ chối, ghi đè hoặc dừng đầu ra và thử quy trình dự phòng.
- Diễn tập sự cố: đặt ngưỡng báo cáo, người nhận thông báo, cách giữ bằng chứng, dừng dịch vụ và phục hồi dữ liệu.
Chuẩn chung chưa hoàn tất, doanh nghiệp vẫn hành động
Doanh nghiệp nên theo dõi phạm vi của các quy định chính thức, mẫu báo cáo chung, năng lực đánh giá độc lập và ngưỡng báo cáo sự cố. Những tín hiệu này cần được đối chiếu với hợp đồng nhà cung cấp, quyền truy cập và quy trình sử dụng thực tế.
Hai mươi hai lãnh đạo ủng hộ một hướng hợp tác quốc tế, không phải một bộ luật thống nhất cho mọi nơi. Minh bạch phải gắn với giới hạn năng lực, kết quả thử và xử lý dữ liệu. Trách nhiệm phải gắn với người có quyền kiểm soát. Xác minh phải dựa trên hồ sơ có ngày, phiên bản, điều kiện và người phê duyệt. Doanh nghiệp bắt đầu được các bước này trước khi chuẩn quốc tế hoàn thiện.
Câu hỏi thường gặp
Lời kêu gọi của 22 lãnh đạo đã là luật AI toàn cầu chưa?
Chưa. Đây là sáng kiến chính sách; doanh nghiệp vẫn phải xem luật, quy định ngành, hợp đồng và dữ liệu liên quan đến từng dịch vụ.
Minh bạch có chỉ cần công khai tên mô hình không?
Không. Hồ sơ cần nêu giới hạn, phương pháp thử, phiên bản, cách xử lý dữ liệu, quyền truy cập và đầu mối khi xảy ra sự cố.
Đánh giá độc lập có luôn phải thuê tổ chức bên ngoài không?
Không nhất thiết. Người đánh giá cần đủ độc lập, dữ liệu, quyền thử và thời gian. Với tình huống rủi ro cao, doanh nghiệp nên tìm năng lực bên ngoài tùy quy định và khả năng nội bộ.
Doanh nghiệp nhỏ nên bắt đầu ở đâu?
Chọn một tình huống có phạm vi hẹp, phân loại dữ liệu, giữ bước duyệt của con người, đặt điều kiện dừng và lưu bằng chứng trước khi mở rộng.
Nguồn và tài liệu tham khảo
- Văn phòng Tổng thống Cộng hòa Phần Lan, A Call for Control of Frontier AI Models ngày 21 tháng 9 năm 2026 (tiếng Anh)(Office of the President of the Republic of Finland)
- International AI Safety Report 2026 (tiếng Anh)(International AI Safety Report)
- OECD launches Hiroshima AI Process Reporting Framework 2.0 (tiếng Anh)(OECD.AI)
- Regulation (EU) 2024/1689, Artificial Intelligence Act (tiếng Anh)(Liên minh châu Âu)
- Quyết định 127/QĐ-TTg năm 2021 về chiến lược quốc gia về nghiên cứu, phát triển và ứng dụng AI đến năm 2030(Cổng thông tin điện tử Chính phủ Việt Nam)
- Nghị định 13/2023/NĐ-CP về bảo vệ dữ liệu cá nhân(Cổng thông tin điện tử Chính phủ Việt Nam)
- Luật Công nghiệp công nghệ số số 71/2025/QH15(Cơ sở dữ liệu quốc gia về văn bản pháp luật)